ศูนย์สารสนเทศเพื่อการพัฒนาชุมชน
กรมการพัฒนาชุมชน กระทรวงมหาดไทย
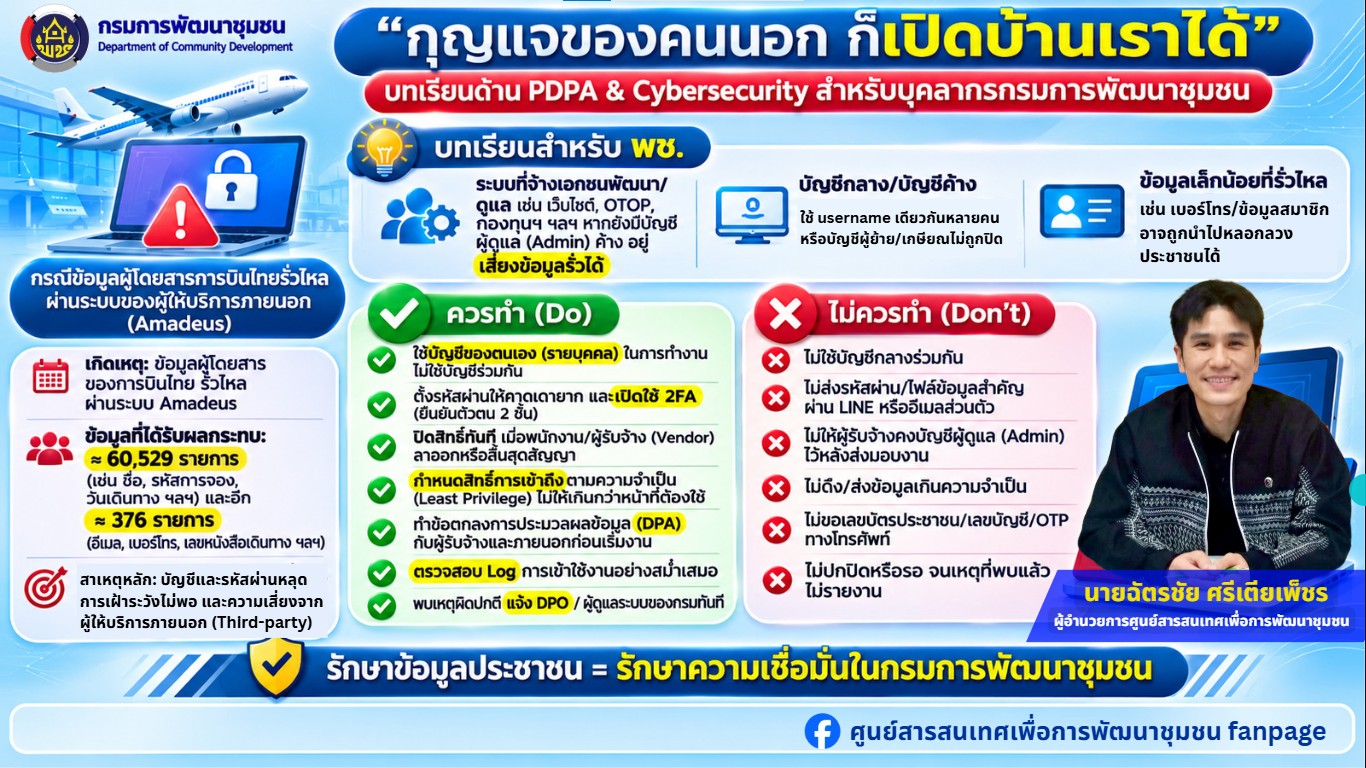
🔑 "กุญแจของคนนอก ก็เปิดบ้านเราได้"
บทเรียนด้าน PDPA & Cybersecurity สำหรับบุคลากร พช. จากกรณีข้อมูลสายการบินรั่วไหลผ่านผู้ให้บริการภายนอก (Third-party) กว่า 60,000 รายการ เป็นบทเรียนสำคัญให้ชาว พช. ต้องระวังเรื่อง "บัญชีค้างของ Admin ผู้รับจ้าง, บัญชีผู้ย้าย/เกษียณที่ไม่ถูกปิด และการใช้บัญชีกลางร่วมกัน" เพราะแม้แต่เบอร์โทรหรือข้อมูลสมาชิกเพียงเล็กน้อยที่รั่วไหล ก็อาจถูกมิจฉาชีพนำไปหลอกลวงประชาชนได้!
✅ ควรทำ (Do):
• ใช้บัญชีรายบุคคล + ตั้งรหัสยาก + เปิด 2FA
• ปิดสิทธิ์ทันทีเมื่อผู้รับจ้าง (Vendor) จบงาน หรือบุคลากรย้าย/เกษียณ
• กำหนดสิทธิ์เท่าที่จำเป็น และทำข้อตกลง DPA ก่อนเริ่มงาน
• พบเหตุผิดปกติ แจ้ง DPO / ผู้ดูแลระบบของกรมทันที
❌ ไม่ควรทำ (Don't):
• ห้ามใช้บัญชีกลางร่วมกัน / ห้ามทิ้งบัญชี Admin ไว้หลังส่งมอบงาน
• ห้ามส่งรหัสผ่านหรือไฟล์สำคัญทาง LINE / อีเมลส่วนตัว
• ห้ามขอเลขบัตรประชาชน / เลขบัญชี / OTP ทางโทรศัพท์
• ห้ามปกปิดเมื่อพบเหตุผิดปกติ





ศูนย์สารสนเทศเพื่อการพัฒนาชุมชน
กรมการพัฒนาชุมชน กระทรวงมหาดไทย
ศูนย์ราชการเฉลิมพระเกียรติฯอาคารรัฐประศาสนภักดี (อาคาร B)
ชั้น 5 ถนนแจ้งวัฒนะ หลักสี่ กทม 10210
โทรศัพท์ 02-1416275-76 โทรสาร 02-1438921